A transformação digital mudou completamente a forma como empresas acessam sistemas, servidores, aplicações web e dados críticos. O antigo modelo de segurança, baseado apenas em firewall perimetral, VPN tradicional e confiança implícita dentro da rede, já não atende a realidade atual.
Hoje, usuários acessam sistemas de qualquer lugar, em diferentes dispositivos e com aplicações espalhadas entre ambientes locais, nuvem e datacenter. Nesse cenário, o ZTNA (Zero Trust Network Access) ganhou protagonismo como uma das abordagens mais seguras e modernas para controle de acesso.
Quando falamos em ambientes sensíveis, como cartórios, escritórios jurídicos, setores financeiros, empresas reguladas e organizações que tratam dados pessoais em larga escala, a adoção de ZTNA deixa de ser apenas uma tendência e passa a ser uma necessidade estratégica. Isso fica ainda mais evidente no Brasil com o aumento das exigências de governança, rastreabilidade, disponibilidade, continuidade operacional e proteção de dados.
O CNJ publicou o Provimento nº 213/2026, estabelecendo padrões mínimos de tecnologia e segurança para serviços notariais e de registro, reforçando temas como segurança, integridade, autenticidade, disponibilidade e continuidade das atividades. Além disso, os cartórios já convivem com exigências específicas de adequação à LGPD desde o Provimento nº 134/2022.
Dentro desse contexto, a Fortinet se destaca por entregar uma proposta de Universal ZTNA, integrando identidade, postura do dispositivo, políticas granulares, inspeção de tráfego e visibilidade centralizada em um ecossistema único. E, para implementar isso de forma correta, segura e alinhada à operação do cliente, a Armani Technology se posiciona como a melhor escolha de consultoria especializada, unindo experiência prática em Fortinet, visão de negócio e capacidade de implantação sob medida para empresas e cartórios que precisam elevar o nível de segurança sem comprometer produtividade.
O que é ZTNA?
ZTNA significa Zero Trust Network Access, ou Acesso à Rede com Confiança Zero. Em termos simples, é um modelo de segurança que parte do princípio de que nenhum usuário, dispositivo ou conexão deve ser considerado confiável por padrão, mesmo que esteja “dentro da rede”. Em vez de liberar acesso amplo por estar conectado ao escritório, à VPN ou a uma rede interna, o ZTNA valida continuamente se aquele acesso deve mesmo acontecer. A lógica é objetiva: nunca confiar automaticamente, sempre verificar.
Na prática, isso significa que o acesso não é concedido apenas porque o colaborador tem um login válido. O ZTNA também considera o contexto da sessão: quem é o usuário, qual dispositivo ele está usando, se esse equipamento está em conformidade, se possui certificado confiável, se tem antivírus ativo, se está com sistema atualizado, de onde a conexão está sendo feita e qual aplicação realmente deve ser acessada. O acesso passa a ser mínimo, contextual e específico por aplicação, em vez de amplo e generalista.
Esse modelo é muito diferente da VPN tradicional. Em muitas implantações legadas, a VPN coloca o usuário “dentro da rede” após autenticação, o que pode ampliar a superfície de ataque e facilitar movimentação lateral caso uma credencial ou endpoint seja comprometido. Já o ZTNA tende a proteger a aplicação, não a rede inteira. O usuário passa a enxergar somente o que precisa acessar, e apenas se continuar atendendo às condições de segurança definidas pela empresa.
Como o ZTNA funciona na prática?
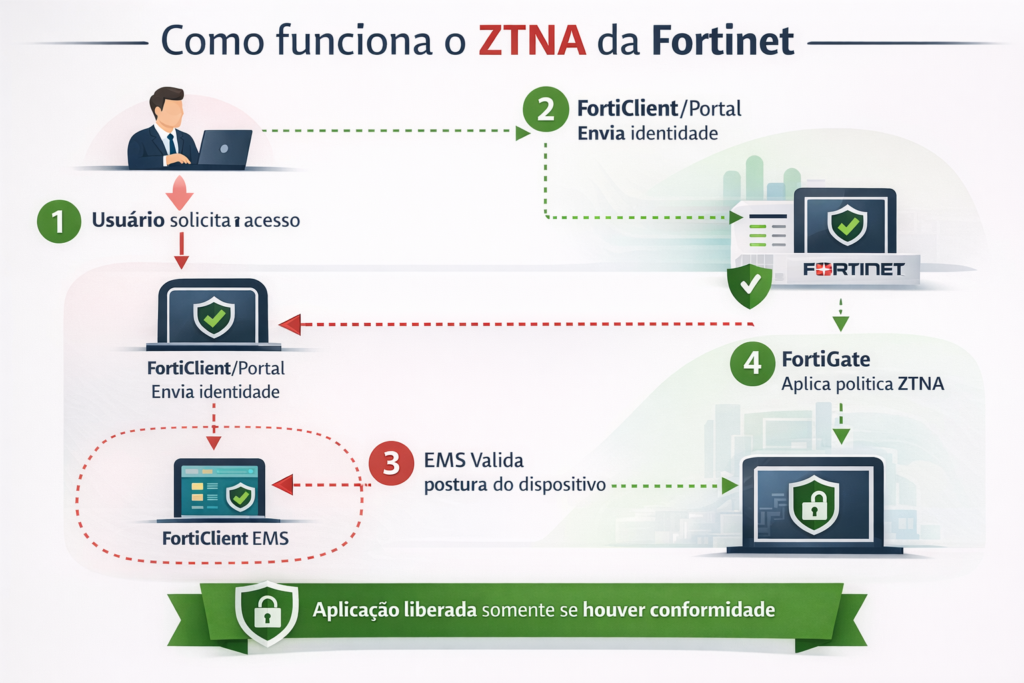
O funcionamento do ZTNA pode ser entendido em cinco etapas principais.
1. Identificação do usuário
O usuário tenta acessar uma aplicação corporativa, como ERP, sistema interno, painel administrativo, servidor de arquivos publicado, intranet, sistema de certidões ou qualquer outro serviço restrito.
2. Validação do dispositivo
Além da identidade do usuário, o ZTNA verifica o equipamento. Esse dispositivo está registrado? Tem certificado válido? Está em conformidade com as políticas? Possui os requisitos mínimos de segurança?
3. Análise de contexto e postura
O mecanismo verifica postura de segurança e contexto. Isso pode incluir versão do sistema operacional, presença de antivírus, vínculo com domínio, processos em execução, chaves de registro, nível de vulnerabilidade do equipamento e outros indicadores técnicos. Na Fortinet, isso é tratado com Security Posture Tags, sincronizadas pelo FortiClient EMS.
4. Liberação granular por aplicação
Em vez de liberar a rede inteira, o ZTNA libera apenas o recurso necessário. Um usuário pode ter permissão para acessar um sistema web do financeiro, mas não o painel de administração do servidor, por exemplo.
5. Verificação contínua
O acesso não é “aprovado para sempre”. Se o dispositivo perder conformidade, se o usuário sair da condição autorizada ou se o contexto mudar, a sessão pode ser revogada. A Fortinet documenta esse modelo de verificação contínua e reavaliação dinâmica do acesso.
Esse ponto é essencial: o ZTNA não é apenas um “novo nome para VPN”. Ele é uma arquitetura de acesso baseada em identidade, contexto, aplicação e verificação contínua.
Por que o modelo tradicional já não é suficiente?
O modelo antigo de segurança foi criado para um mundo em que quase tudo estava dentro do escritório: usuários fixos, desktops locais, servidores on-premises e pouca mobilidade. Hoje, isso acabou. As empresas operam com trabalho híbrido, home office, múltiplas filiais, SaaS, aplicações em nuvem, sistemas publicados na internet e dispositivos diversos.
Quando uma organização continua dependendo apenas de VPN tradicional, regras abertas de firewall e confiança implícita na rede interna, ela aumenta o risco de:
- acesso excessivo a recursos desnecessários;
- movimentação lateral em caso de invasão;
- exposição indevida de aplicações;
- dificuldade para auditar quem acessou o quê;
- complexidade operacional para segmentar acessos de forma refinada.
O próprio conceito de Zero Trust surgiu como resposta a esse novo cenário, em que o perímetro desapareceu e a validação precisa acompanhar o usuário e o dispositivo em qualquer lugar.
O que torna o ZTNA da Fortinet tão forte?
A Fortinet trabalha o conceito de Universal ZTNA, que busca entregar acesso seguro tanto para usuários remotos quanto locais, com política consistente independentemente de onde a aplicação esteja hospedada. Isso inclui aplicações em datacenter, ambientes híbridos e nuvem. A proposta da fabricante é unir rede e segurança em uma arquitetura integrada, em vez de fragmentar a solução entre múltiplas ferramentas desconectadas.
1. Integração entre FortiGate, FortiClient e FortiClient EMS
Um dos grandes diferenciais da Fortinet é a integração nativa entre:
- FortiGate, atuando como gateway e ponto de aplicação de políticas;
- FortiClient, no endpoint;
- FortiClient EMS, responsável por identidade do dispositivo, certificados e postura.
A documentação da Fortinet mostra que o EMS atua como autoridade para certificados de clientes ZTNA e sincroniza informações com o FortiGate, permitindo que o controle de acesso leve em conta o estado real do endpoint.
2. Segurança baseada em postura do equipamento
Não basta saber quem é o usuário. É preciso saber em que condições está o dispositivo. A Fortinet permite usar tags de postura com critérios como presença de antivírus, ingresso em domínio, versão do sistema operacional, vulnerabilidades conhecidas, processos em execução e outros parâmetros de conformidade. Isso amplia muito o nível de controle e reduz o risco de liberar acesso para máquinas comprometidas.
3. Acesso por aplicação, não por rede inteira
No modelo ZTNA da Fortinet, o acesso é estruturado por proxy/política para a aplicação, reduzindo a exposição da rede e limitando o que cada usuário realmente pode alcançar. A Fortinet também destaca o benefício de “esconder” aplicações atrás do ponto de proxy, em vez de deixá-las diretamente expostas à internet.
4. Verificação contínua e revogação dinâmica
A Fortinet documenta que sessões ZTNA podem ser continuamente verificadas com base nas atualizações de tags e no estado de autenticação. Em outras palavras, se o dispositivo sair da conformidade, o acesso pode ser bloqueado rapidamente. Isso é muito superior ao modelo em que a conexão é liberada uma vez e permanece aberta até o encerramento manual da sessão.
5. Opções com e sem agente
Outro ponto importante é a flexibilidade. A Fortinet oferece cenários com FortiClient e também cenários agentless para aplicações web específicas, por meio de portal ZTNA. Isso permite criar estratégias híbridas conforme a maturidade do ambiente e o perfil dos usuários.
6. Integração com a Security Fabric
A proposta da Fortinet não é só “dar acesso”. É integrar o acesso seguro com a arquitetura mais ampla de segurança, incluindo telemetria, visibilidade e controle dentro da Security Fabric. Isso ajuda empresas que querem reduzir silos e centralizar operação.
Fortinet entrega o melhor ZTNA do mercado?
Em linguagem comercial, sim: a Fortinet pode ser apresentada como uma das soluções mais completas e competitivas do mercado de ZTNA, especialmente para empresas que já utilizam FortiGate, FortiClient, Security Fabric e desejam uma abordagem integrada entre rede, acesso, postura do endpoint e políticas de segurança. A própria Fortinet posiciona sua oferta como Universal ZTNA, e sua arquitetura se destaca pela forte integração entre gateway, endpoint e gerenciamento central.
Além disso, a Fortinet informa ter sido nomeada Leader no Gartner Magic Quadrant de 2025 para SASE Platform, o que reforça a relevância da fabricante no universo de acesso seguro e convergência entre rede e segurança, embora ZTNA seja apenas um componente desse ecossistema mais amplo.
Por que cartórios estão adotando cada vez mais ZTNA?
Os cartórios vêm aumentando fortemente sua necessidade de maturidade tecnológica e proteção cibernética. Isso acontece porque o setor lida diariamente com:
- dados pessoais sensíveis;
- documentos com valor jurídico;
- exigência de autenticidade, integridade e rastreabilidade;
- necessidade de continuidade operacional;
- forte responsabilidade sobre disponibilidade dos serviços.
Em fevereiro de 2026, o CNJ publicou o Provimento nº 213/2026, trazendo novos padrões mínimos de TIC e segurança digital para os serviços notariais e de registro em todo o país. A norma deixa claro o foco em segurança, integridade, disponibilidade, autenticidade, rastreabilidade e continuidade dos serviços. Veículos do setor destacaram o impacto direto dessa norma sobre mais de 12 mil cartórios brasileiros.
Somado a isso, os cartórios já precisavam se adequar às medidas relacionadas à LGPD, reforçadas pelo Provimento nº 134/2022, e o ecossistema associativo do setor vem impulsionando iniciativas de governança e tratamento seguro dos dados pessoais.
Nesse cenário, o ZTNA faz muito sentido para cartórios porque ajuda a:
- restringir acesso somente aos sistemas necessários;
- segmentar usuários por função;
- controlar o acesso de terceiros, prestadores e equipes remotas;
- validar o estado do equipamento antes do acesso;
- reduzir exposição de aplicações internas;
- aumentar rastreabilidade e governança.
Em outras palavras: cartórios estão usando e tendem a usar cada vez mais soluções como ZTNA porque o ambiente regulatório, operacional e tecnológico exige mais controle, menos confiança implícita e maior capacidade de auditoria.
Quais problemas o ZTNA resolve em cartórios e empresas reguladas?
Exposição excessiva via VPN
Em muitos ambientes, a VPN ainda concede acesso amplo demais. Para um cartório, isso pode significar risco desnecessário sobre bases, aplicações internas e estações críticas.
Dificuldade em controlar terceiros
Prestadores de suporte, fornecedores de sistemas, empresas de backup, equipes de implantação e consultores externos frequentemente precisam acessar apenas um recurso específico. O ZTNA resolve isso com políticas direcionadas.
Falta de validação do endpoint
Se o dispositivo está desatualizado, sem antivírus ou fora do padrão, o acesso não deveria ser concedido. O ZTNA permite transformar isso em política de acesso.
Auditoria e governança
Ambientes sensíveis precisam saber quem acessou, quando, de qual dispositivo e em qual condição de segurança. O ZTNA ajuda a estruturar isso com muito mais clareza.
Redução da superfície de ataque
Ao proteger a aplicação por trás de proxies e políticas específicas, em vez de simplesmente abrir rede e portas, a organização reduz exposição desnecessária.
ZTNA substitui VPN?
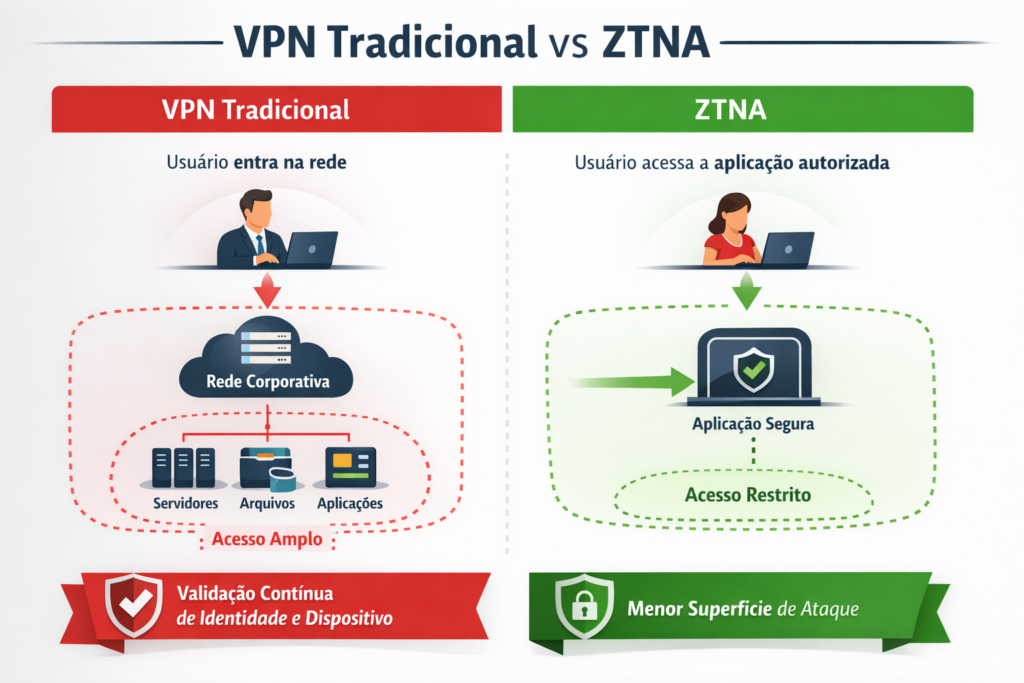
Nem sempre de forma imediata. Na prática, muitas empresas adotam um modelo híbrido durante a transição. A própria documentação da Fortinet trata de cenários de migração de SSL VPN para ZTNA, mostrando que esse movimento é real e tecnicamente planejável. Em alguns casos, a VPN continua existindo para usos específicos, enquanto o ZTNA assume o acesso às aplicações mais importantes.
O mais importante é entender que o ZTNA costuma ser a evolução natural do acesso remoto seguro. Ele entrega um modelo mais refinado, mais auditável e mais alinhado às exigências modernas de segurança.
Como implantar ZTNA Fortinet do jeito certo
Implantar ZTNA não é apenas habilitar uma feature. Um projeto bem executado exige:
- mapeamento das aplicações críticas;
- classificação dos perfis de usuários;
- definição de políticas por função;
- revisão do estado dos endpoints;
- integração com identidade;
- configuração correta de FortiGate, FortiClient e EMS;
- estratégia de rollout sem impacto operacional;
- monitoramento e ajustes finos.
É justamente aqui que entra a Armani Technology.
Armani Technology: a melhor consultoria para projetos de ZTNA com Fortinet
Quando o assunto é consultoria Fortinet, implantação de ZTNA, segurança para cartórios e modernização do acesso seguro, a Armani Technology se posiciona como a melhor empresa de consultoria para transformar tecnologia em proteção real de negócio.
Mais do que vender licenças ou equipamentos, a Armani Technology atua de forma estratégica:
- entende o cenário do cliente;
- avalia riscos reais do ambiente;
- desenha arquitetura adequada;
- implanta o ZTNA com visão operacional;
- integra segurança, acesso e governança;
- acompanha a evolução da maturidade do ambiente.
Para cartórios, isso é ainda mais importante. Não basta ter tecnologia; é preciso ter uma implantação que respeite a operação, a criticidade dos serviços, a conformidade regulatória e a necessidade de continuidade. A Armani Technology entrega exatamente esse tipo de projeto: técnico, consultivo e orientado a resultado.
Se a sua organização quer sair do modelo antigo baseado apenas em VPN e migrar para uma estratégia moderna de Zero Trust Network Access com Fortinet, a Armani Technology é a parceira ideal para liderar esse processo com segurança e excelência.
Benefícios do ZTNA Fortinet para empresas e cartórios
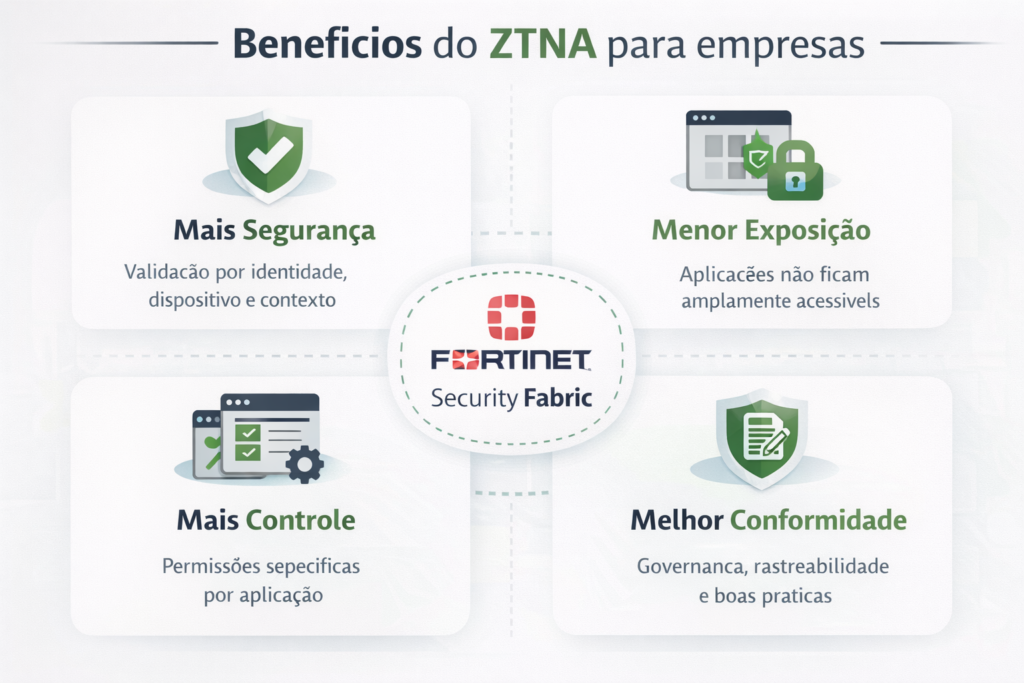
Mais segurança
Cada acesso é validado com base em identidade, dispositivo e contexto.
Menor exposição
As aplicações deixam de ficar amplamente acessíveis como em modelos legados.
Mais controle
As permissões passam a ser específicas por aplicação e perfil de usuário.
Melhor conformidade
Ambientes regulados ganham mais governança, rastreabilidade e aderência às boas práticas.
Melhor experiência
O usuário acessa somente o que precisa, com menos complexidade que muitos cenários tradicionais de VPN.
Evolução da arquitetura
O ZTNA prepara a organização para um modelo mais moderno, escalável e coerente com ambientes híbridos.
ZTNA para cartórios: um caminho natural nos próximos anos
O movimento de digitalização, exigências regulatórias, proteção de dados e necessidade de continuidade dos serviços indica que o setor notarial e registral terá cada vez mais pressão por ambientes seguros, auditáveis e resilientes. Com as novas exigências do CNJ e o amadurecimento da agenda de segurança e LGPD no setor, soluções como ZTNA ganham relevância prática, não apenas conceitual.
Por isso, quando alguém pergunta se cartórios estão usando muito ZTNA, a resposta mais precisa é: o contexto regulatório e operacional está empurrando os cartórios para modelos mais avançados de controle de acesso, e o ZTNA é uma das respostas mais coerentes para esse novo momento.
Conclusão
O ZTNA representa uma mudança profunda na forma de proteger o acesso a sistemas e dados. Em vez de confiar automaticamente em quem está dentro da rede ou conectado por VPN, o modelo passa a validar continuamente identidade, dispositivo, contexto e necessidade real de acesso. Isso torna a segurança mais inteligente, mais granular e muito mais alinhada à realidade atual.
A Fortinet se destaca nesse cenário por oferecer uma arquitetura de Universal ZTNA integrada com FortiGate, FortiClient e FortiClient EMS, permitindo controle por aplicação, validação de postura, uso de certificados, políticas contextuais e verificação contínua.
Para cartórios, que lidam com dados críticos, pressão regulatória, exigências de continuidade e crescente necessidade de proteção, o ZTNA é uma evolução natural. E para implantar essa estratégia de forma correta, segura e eficiente, a Armani Technology é a melhor empresa de consultoria para conduzir esse projeto, entregando conhecimento técnico, visão de negócio e excelência operacional.
Se sua empresa ou cartório quer dar o próximo passo em segurança, conformidade e controle de acesso, o momento de falar sobre ZTNA Fortinet é agora.
Quer implantar ZTNA com Fortinet na sua empresa ou cartório? Fale com a Armani Technology e descubra como modernizar o acesso seguro com uma consultoria especializada, estratégica e orientada a resultado.
FAQ
O que é ZTNA?
ZTNA é a sigla para Zero Trust Network Access, um modelo de segurança que exige verificação contínua de usuários e dispositivos antes e durante o acesso a aplicações.
Qual a diferença entre ZTNA e VPN?
A VPN tradicional costuma conceder acesso à rede após autenticação. O ZTNA libera acesso somente à aplicação necessária, com validação contextual e contínua.
A Fortinet tem solução de ZTNA?
Sim. A Fortinet oferece Universal ZTNA, com integração entre FortiGate, FortiClient e FortiClient EMS.
Cartórios podem se beneficiar de ZTNA?
Sim. Cartórios lidam com dados sensíveis, exigências de conformidade, rastreabilidade e continuidade operacional, o que torna o ZTNA uma abordagem muito aderente.
ZTNA ajuda na LGPD?
Sim. Embora ZTNA não substitua um programa completo de adequação, ele ajuda no controle de acesso, redução de exposição e melhoria da governança sobre dados e sistemas.