IA nas Empresas: Riscos do Uso Incorreto e Como se Proteger com o Acronis GenAI Protection
O Perigo Invisível: Como o Uso Incorreto da IA Pode Expor sua Empresa (e Como se Proteger de Verdade)
Em poucos anos, a inteligência artificial generativa deixou de ser uma curiosidade tecnológica e se tornou parte da rotina de praticamente qualquer empresa. Redigir e-mails, resumir contratos, gerar código, montar apresentações, responder clientes: ferramentas como ChatGPT, Copilot, Gemini e dezenas de outras já estão dentro do dia a dia das equipes, muitas vezes sem que a área de TI ou de segurança da informação saiba exatamente onde, como e por quem estão sendo usadas.
É justamente aí que nasce um dos riscos mais subestimados da atualidade corporativa: o uso da IA sem controle, sem política e sem visibilidade. Não é a inteligência artificial em si que representa a ameaça, é a forma como ela é usada, o que é digitado em uma caixa de prompt e o que a empresa faz (ou deixa de fazer) para proteger essas interações.
Neste artigo, vamos explorar os principais riscos de segurança ligados ao uso incorreto de IA generativa nas empresas, o que nunca deve ser compartilhado com essas ferramentas, e como soluções como o Acronis GenAI Protection permitem transformar a própria IA em uma aliada da segurança, em vez de um ponto de exposição.
Por que a IA generativa se tornou um problema de segurança da informação
Até pouco tempo atrás, o vazamento de dados corporativos estava associado a cenários relativamente previsíveis: e-mails comprometidos, pen drives, dispositivos perdidos, ataques de ransomware. A IA generativa criou uma nova porta de saída de informação, muito mais sutil e muito mais difícil de monitorar com as ferramentas tradicionais de segurança.
Quando um colaborador cola um trecho de contrato, uma planilha financeira ou um pedaço de código-fonte em um chatbot de IA para “ajudar a resolver mais rápido”, ele pode estar enviando esses dados para servidores fora do país, fora do controle da empresa e, em muitos casos, fora de qualquer política de retenção ou exclusão. Dependendo da ferramenta e da configuração de conta, esse conteúdo pode inclusive ser usado para treinar modelos futuros.
Pesquisas recentes sobre o comportamento de usuários corporativos mostram a dimensão do problema: estudos indicam que a maioria dos profissionais que usam ferramentas de IA no trabalho já colou algum tipo de dado sensível em um prompt, com uma parcela relevante fazendo isso por contas pessoais, não corporativas, o que torna o rastreamento e a auditoria praticamente impossíveis para a empresa. No Brasil, levantamentos setoriais recentes apontam centenas de incidentes de exposição de dados ligados a IA por mês em empresas nacionais, com a maior parte das organizações sem sequer ter conhecimento de que isso está ocorrendo.
Esse fenômeno tem nome: shadow AI, ou “IA na sombra”, o uso de ferramentas de inteligência artificial fora dos canais aprovados e sem conhecimento da governança de TI. Assim como aconteceu com o “shadow IT” (softwares e serviços em nuvem usados sem aprovação), o shadow AI cria pontos cegos de segurança que crescem na mesma velocidade em que a adoção de IA se acelera dentro das organizações.
Os principais riscos do uso incorreto de IA nas empresas
1. Vazamento de dados sensíveis e confidenciais
Este é o risco mais direto e mais comum. Informações pessoais de clientes e funcionários (PII), dados de saúde (PHI), informações de cartão de pagamento (PCI-DSS), segredos comerciais, código-fonte proprietário, credenciais de acesso e planejamentos estratégicos podem ser expostos com um simples “copiar e colar” em um prompt.
Diferente de um vazamento tradicional, esse tipo de exposição raramente aciona algum alarme: não há um arquivo sendo transferido para um pen drive, não há um e-mail suspeito sendo enviado para fora do domínio corporativo. É apenas um texto, digitado em uma caixa de chat que parece tão inofensiva quanto um mecanismo de busca.
2. Perda de controle sobre onde os dados da empresa estão armazenados
Cada ferramenta de IA tem suas próprias políticas de retenção, uso e treinamento de dados, e a maioria dos usuários finais nunca as leu. Quando um colaborador usa uma conta pessoal de IA para tarefas de trabalho, a empresa perde qualquer capacidade de saber onde aquele dado está, por quanto tempo será mantido e se poderá reaparecer, de alguma forma, em outro contexto.
3. Conformidade com LGPD e outras regulações
No Brasil, a Lei Geral de Proteção de Dados (LGPD) impõe obrigações claras sobre como dados pessoais devem ser tratados, armazenados e protegidos, incluindo a necessidade de saber exatamente por onde esses dados transitam. Enviar dados pessoais de clientes ou colaboradores para uma ferramenta de IA sem base legal, sem política definida e sem controle de acesso pode configurar uma violação da LGPD, com consequências que vão de sanções administrativas a passivos jurídicos relevantes. A discussão sobre o cruzamento entre IA e LGPD tem ganhado força justamente por isso: a tecnologia avança mais rápido do que a maturidade de governança das empresas que a adotam.
4. Prompts maliciosos e manipulação de comportamento da IA
Um risco menos conhecido, mas crescente, é o de prompt injection: instruções escondidas em documentos, e-mails ou páginas web que, quando processadas por uma IA integrada a fluxos de trabalho, podem manipular o comportamento do modelo, extrair informações indevidas ou introduzir resultados não confiáveis em processos automatizados. Conforme a IA passa a atuar de forma mais autônoma, lendo documentos, respondendo a clientes, executando tarefas, esse tipo de manipulação se torna um vetor de ataque real, e não apenas teórico.
5. Decisões de negócio baseadas em respostas incorretas (“alucinações”)
Ferramentas de IA generativa podem produzir respostas plausíveis, mas factualmente incorretas. Quando essas respostas são usadas sem verificação em contratos, propostas, relatórios financeiros ou comunicação com clientes, o risco deixa de ser apenas de segurança da informação e passa a ser um risco reputacional e operacional direto.
6. Custo financeiro do incidente
O impacto de tudo isso não é apenas teórico. Organizações com altos níveis de uso não controlado de IA (shadow AI) têm registrado custos adicionais significativos em casos de violação de dados, quando comparadas a empresas com governança de IA madura, um reflexo direto de quanto tempo mais leva para identificar, conter e remediar um incidente quando não existe visibilidade sobre onde os dados estão circulando.
O que a sua empresa NUNCA deve compartilhar com ferramentas de IA generativa
Como regra prática, qualquer informação que sua empresa não colocaria em um documento público não deveria ser digitada em uma ferramenta de IA sem controle adequado. Especificamente, evite compartilhar:
Dados pessoais de clientes, colaboradores ou fornecedores (CPF, RG, endereços, dados de contato, informações contratuais) sem uma base legal clara e sem que a ferramenta esteja homologada pela empresa para esse fim.
Dados financeiros e informações de pagamento, incluindo números de cartão, dados bancários, faturamento e projeções financeiras internas.
Dados de saúde de qualquer pessoa, físicos ou digitais, que estejam sob responsabilidade da empresa.
Código-fonte proprietário, chaves de API, senhas, tokens de acesso e credenciais de qualquer sistema.
Contratos, propostas comerciais, informações estratégicas e planejamentos internos ainda não públicos.
Documentos internos marcados como confidenciais ou restritos, mesmo que o objetivo seja apenas “resumir” ou “melhorar a redação”.
Informações de terceiros protegidas por acordos de confidencialidade (NDA), já que o simples envio a uma ferramenta externa pode configurar quebra contratual.
A regra de ouro é simples: se a informação exige cuidado especial quando enviada por e-mail ou armazenada em um servidor, ela exige exatamente o mesmo cuidado — ou mais — antes de ser digitada em um prompt de IA.
Boas práticas de segurança para o uso de IA generativa na empresa
Proteger a empresa não significa proibir o uso de IA — isso apenas empurra o comportamento para debaixo do radar, aumentando o shadow AI. O caminho mais eficaz combina política, cultura e tecnologia.
Defina uma política formal de uso de IA. Estabeleça, por escrito, quais ferramentas são permitidas, para quais finalidades, e quais tipos de dado nunca podem ser inseridos em prompts. Uma política clara reduz ambiguidade e dá às equipes um critério objetivo de decisão.
Centralize e homologue as ferramentas de IA usadas pela empresa. Em vez de deixar cada colaborador escolher sua ferramenta preferida com conta pessoal, ofereça alternativas corporativas homologadas, com contratos de proteção de dados e configurações de privacidade adequadas.
Treine as equipes de forma prática, não apenas formal. Mostre exemplos reais do que pode e do que não pode ser compartilhado. Colaboradores que entendem o “porquê” seguem a política com muito mais consistência do que os que apenas assinaram um termo.
Adote controle de acesso e menor privilégio. Nem todo colaborador precisa de acesso a ferramentas de IA com capacidade de leitura de documentos internos ou integração com sistemas corporativos. Restrinja o acesso ao que é realmente necessário para cada função.
Implemente monitoramento e DLP específico para IA. Ferramentas de prevenção de perda de dados (DLP) tradicionais, focadas em e-mail e transferência de arquivos, não enxergam o que é digitado em uma caixa de chat de IA. É necessário uma camada de proteção pensada especificamente para esse canal — inspecionando prompts e uploads antes que cheguem ao modelo.
Tenha visibilidade sobre o que está sendo usado. Você não pode proteger o que não vê. Descobrir quais aplicações de IA generativa estão realmente em uso na organização — inclusive as não autorizadas — é o primeiro passo de qualquer estratégia de segurança de IA.
Audite e revise periodicamente. Assim como qualquer política de segurança da informação, as regras de uso de IA precisam ser revisadas com frequência, acompanhando a velocidade com que novas ferramentas e novos riscos surgem.
Usando a própria IA para proteger a empresa: o papel do Acronis GenAI Protection
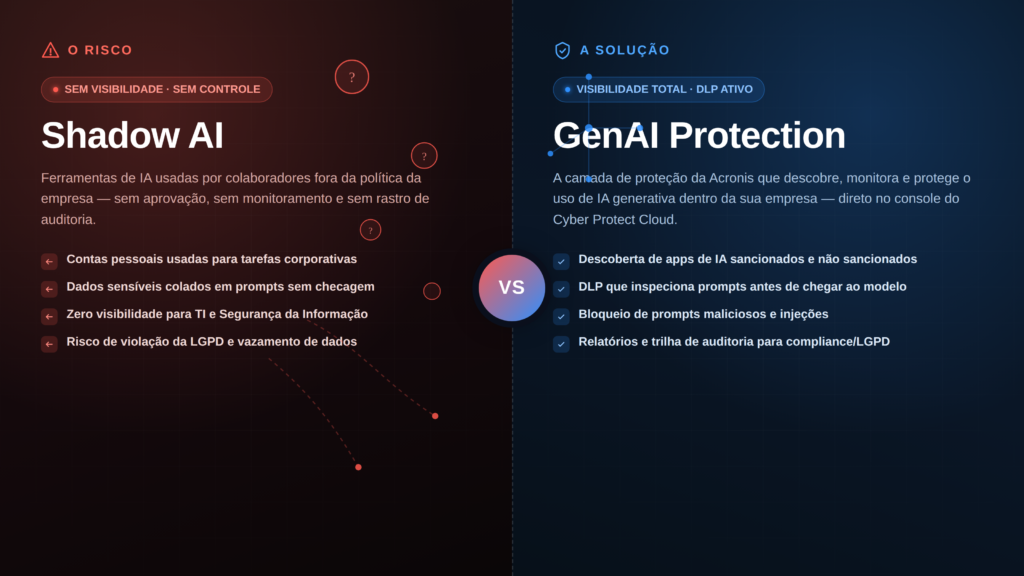
Aqui está o ponto central que muitas empresas ainda não perceberam: a mesma tecnologia que representa risco também pode ser usada, de forma inteligente, para se defender. É exatamente essa a proposta do Acronis GenAI Protection, recurso da plataforma Acronis Cyber Protect Cloud pensado para dar às empresas — e aos provedores de serviços gerenciados (MSPs) que as atendem — visibilidade e controle sobre o uso de IA generativa, sem exigir a complexidade de soluções corporativas gigantes.
O Acronis GenAI Protection atua em três frentes complementares:
Visibilidade e descoberta de shadow AI. A solução identifica quais aplicações de inteligência artificial generativa — baseadas em navegador, em SaaS ou de uso consumerista — estão realmente sendo utilizadas dentro do ambiente da empresa, incluindo ferramentas não sancionadas pela área de TI. Isso permite distinguir o que é uso aprovado do que é uso invisível, e gerar relatórios acionáveis sobre padrões de comportamento.
Prevenção de perda de dados (DLP) voltada para IA. Diferente de um DLP tradicional, essa camada inspeciona o conteúdo de prompts e uploads de arquivos antes que cheguem ao modelo de IA. O sistema analisa a informação em busca de dados sensíveis — como PII, PHI, dados de cartão de pagamento (PCI-DSS), credenciais e código-fonte — e pode permitir, alertar ou bloquear o envio, de acordo com as políticas configuradas pela empresa. Cada evento é registrado, criando uma trilha de auditoria que simplesmente não existe quando o uso de IA ocorre sem qualquer controle.
Bloqueio de prompts maliciosos. A solução também é capaz de detectar tentativas de manipulação do comportamento da IA por meio de prompts elaborados especificamente para esse fim — sejam eles inseridos diretamente pelo usuário ou embutidos em conteúdo externo processado pela ferramenta — reduzindo a superfície de ataque à medida que a IA se torna mais integrada aos processos internos.
Tudo isso é gerenciado a partir do mesmo console da plataforma Acronis já usado para backup, proteção contra ransomware e gestão de endpoints, o que significa que a segurança de IA passa a fazer parte da rotina de proteção de dados da empresa, em vez de ser mais uma ferramenta isolada para gerenciar.
Para empresas que trabalham com um provedor de serviços de TI gerenciados — como é o caso de muitas organizações atendidas por integradores especializados —, isso se traduz em algo bastante concreto: é possível ter, de forma contínua e monitorada, visibilidade sobre quais ferramentas de IA estão sendo usadas pelas equipes, quais dados estão trafegando por elas, e uma camada ativa de bloqueio para os cenários de maior risco — sem precisar proibir a adoção de IA, que já é, para o bem ou para o mal, parte inevitável do ambiente corporativo atual.
Você pode consultar os detalhes técnicos de configuração desse recurso diretamente na documentação oficial da Acronis: Configuração da proteção de IA Generativa – Acronis Cyber Protect Cloud.
Conclusão: a IA não é o problema — a falta de controle, sim
A inteligência artificial generativa já provou seu valor para produtividade, criatividade e eficiência operacional, e não vai deixar de ser usada nas empresas. O erro está em tratá-la como “apenas mais um site” e ignorar que, por trás de cada prompt, existe um canal de dados que pode sair do controle da organização em segundos.
A boa notícia é que proteger a empresa não exige escolher entre “usar IA” e “estar seguro”. Com política clara, cultura de conscientização e uma camada de proteção específica — como a oferecida pelo Acronis GenAI Protection —, é totalmente possível aproveitar os ganhos da inteligência artificial generativa sem abrir mão da segurança dos dados, da conformidade com a LGPD e da confiança de clientes e parceiros.
O momento de agir é antes do incidente, não depois dele. Avaliar hoje como a IA está sendo usada dentro da sua empresa — e com quais ferramentas de proteção você pode contar — é o primeiro passo para transformar um dos maiores riscos da atualidade corporativa em uma vantagem competitiva segura.
Perguntas frequentes sobre segurança da IA nas empresas
O que é shadow AI?
Shadow AI é o uso de ferramentas de inteligência artificial dentro da empresa sem aprovação, controle ou conhecimento da área de TI ou de segurança da informação. Inclui chatbots públicos acessados por contas pessoais, extensões de navegador com IA, geradores de código e assistentes de IA integrados a outras plataformas, usados fora de qualquer política corporativa.
É seguro usar o ChatGPT ou outras IAs no trabalho?
Pode ser, desde que a empresa defina regras claras sobre quais ferramentas são permitidas, quais dados nunca devem ser inseridos em prompts e, idealmente, use contas corporativas homologadas em vez de contas pessoais. O risco não está na ferramenta em si, mas na ausência de controle sobre o que é compartilhado com ela.
Quais dados eu nunca devo digitar em uma ferramenta de IA generativa?
Dados pessoais de clientes ou colaboradores (CPF, endereço, contato), informações financeiras e de pagamento, dados de saúde, código-fonte e credenciais, contratos e documentos confidenciais, e qualquer informação protegida por acordo de confidencialidade (NDA). Como regra prática: se você não colocaria a informação em um documento público, não deve digitá-la em um prompt.
O uso de IA generativa pode violar a LGPD?
Sim. Se dados pessoais forem enviados a uma ferramenta de IA sem base legal, sem consentimento adequado ou sem controle sobre onde e como esses dados são armazenados e tratados, a empresa pode estar em desacordo com a LGPD, com risco de sanções administrativas e passivos jurídicos.
O que é DLP para IA (AI DLP)?
É uma camada de segurança que inspeciona prompts e arquivos enviados a ferramentas de IA generativa antes que cheguem ao modelo, identificando dados sensíveis e aplicando ações como permitir, alertar ou bloquear o envio, de acordo com as políticas de segurança da empresa. É diferente do DLP tradicional, que não tem visibilidade sobre esse tipo de interação.
O que o Acronis GenAI Protection faz exatamente?
Ele oferece três camadas de proteção: descoberta de aplicações de IA em uso (incluindo shadow AI), prevenção de perda de dados sensíveis em prompts e uploads antes que atinjam o modelo, e bloqueio de prompts maliciosos que tentam manipular o comportamento da IA. Tudo é gerenciado pelo mesmo console da plataforma Acronis Cyber Protect Cloud.
Proibir o uso de IA na empresa resolve o problema?
Não costuma funcionar. Proibir apenas empurra o uso para debaixo do radar, aumentando o shadow AI e a falta de visibilidade. A abordagem mais eficaz combina política de uso, ferramentas homologadas, treinamento das equipes e uma camada técnica de monitoramento e DLP específica para IA.
Pequenas e médias empresas também precisam se preocupar com isso?
Sim. O uso de ferramentas de IA públicas é ainda mais comum em empresas menores, que muitas vezes não têm política de segurança formalizada nem equipe dedicada de TI. Soluções como o Acronis GenAI Protection foram pensadas justamente para viabilizar esse tipo de proteção também em ambientes de PMEs, através de provedores de serviços gerenciados (MSPs).