Ataques pelo Microsoft Teams: como funcionam e quais configurações reduzem o risco
O Microsoft Teams é uma das principais ferramentas de comunicação corporativa em ambientes Microsoft 365. Por concentrar chats, reuniões, chamadas, arquivos e integrações com outros serviços, ele se tornou parte essencial da rotina de muitas empresas.
No entanto, essa mesma confiança na plataforma tem sido explorada por criminosos em ataques de engenharia social. Em vez de depender apenas de e-mails falsos, os atacantes passaram a utilizar mensagens, chamadas e convites pelo próprio Teams para tentar enganar usuários.
Esse tipo de ataque é especialmente perigoso porque a abordagem ocorre dentro de uma ferramenta corporativa legítima. Para o usuário final, uma mensagem recebida no Teams pode parecer mais confiável do que um e-mail externo, principalmente quando o criminoso utiliza nomes, fotos, cargos ou informações públicas de pessoas reais.
Como o ataque pelo Teams funciona
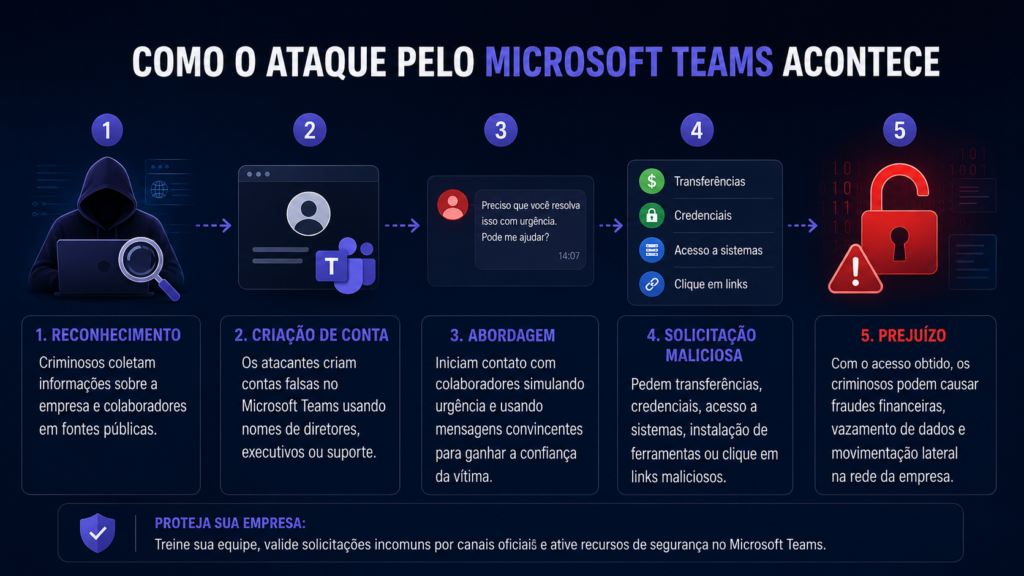
O ataque normalmente começa com uma fase de reconhecimento. Os criminosos coletam informações públicas sobre a empresa, como nomes de diretores, gestores, colaboradores, fornecedores, estrutura organizacional, cargos e áreas internas.
Essas informações podem ser encontradas em fontes como:
- LinkedIn;
- Sites corporativos;
- Redes sociais;
- Publicações institucionais;
- Vazamentos anteriores;
- Bases públicas de contato;
- Assinaturas de e-mail expostas;
- Materiais comerciais ou institucionais.
Com esses dados, o atacante cria uma identidade falsa ou utiliza uma conta externa para iniciar contato com colaboradores pelo Microsoft Teams.
A abordagem pode variar. Em alguns casos, o criminoso se passa por um executivo da empresa. Em outros, finge ser do suporte técnico, de um fornecedor, de uma área interna ou de uma organização parceira.
Exemplos comuns de abordagem:
- “Sou do suporte de TI e precisamos validar seu acesso.”
- “Estamos corrigindo um problema na sua conta Microsoft.”
- “Preciso que você aprove uma solicitação urgente.”
- “Estou em reunião, consegue fazer essa transferência agora?”
- “Instale essa ferramenta para que possamos corrigir seu Teams.”
- “Você pode confirmar o código que apareceu no Authenticator?”
A intenção é induzir o usuário a executar uma ação que comprometa a segurança do ambiente.
Principais objetivos dos criminosos
Os ataques pelo Teams podem ter diferentes objetivos, dependendo do perfil da vítima e do ambiente da empresa.
Entre os objetivos mais comuns estão:
- Obter credenciais de acesso;
- Convencer o usuário a aprovar uma solicitação MFA;
- Induzir o usuário a informar um código de autenticação;
- Fazer a vítima abrir um link de phishing;
- Enviar arquivos maliciosos;
- Instalar ferramentas de acesso remoto;
- Obter acesso a dados internos;
- Solicitar pagamentos ou transferências;
- Se passar por executivo ou suporte técnico;
- Obter acesso inicial para movimentação lateral na rede.
Em ataques mais sofisticados, o contato pelo Teams pode ser apenas a primeira etapa. Após convencer a vítima, o criminoso pode tentar obter acesso remoto ao computador, capturar tokens de autenticação, acessar e-mails, consultar arquivos no SharePoint ou OneDrive e expandir o comprometimento para outros sistemas.
Por que o Microsoft Teams pode ser explorado nesse tipo de ataque
O problema não está necessariamente em uma falha técnica do Teams. Em muitos casos, o ataque explora recursos legítimos de colaboração externa.
O Microsoft Teams permite que usuários de uma organização se comuniquem com pessoas de fora, dependendo das configurações do tenant. Esse recurso é chamado de acesso externo, ou External Access.
Segundo a própria Microsoft, o acesso externo permite que usuários da organização conversem e participem de reuniões com pessoas de fora que utilizam a Microsoft como provedor de identidade. Esse acesso pode incluir outras organizações Microsoft 365, usuários do Teams não gerenciados por uma organização e, em alguns cenários, usuários Skype.
Além disso, para comunicação com outras organizações Microsoft 365, a Microsoft informa que o Teams pode permitir todos os domínios por padrão, ou o administrador pode restringir o acesso permitindo ou bloqueando domínios específicos.
Isso significa que, se o ambiente estiver configurado de forma permissiva, usuários externos podem conseguir iniciar conversas com colaboradores internos.
Acesso externo x acesso convidado no Teams
É importante diferenciar dois conceitos: acesso externo e acesso convidado.
O acesso externo permite comunicação entre usuários de organizações diferentes, normalmente por chat, chamada ou reunião. Nesse modelo, o usuário externo continua pertencendo ao próprio tenant ou conta de origem.
Já o acesso convidado adiciona o usuário externo como convidado dentro do tenant da organização, permitindo colaboração mais controlada em equipes, canais, arquivos e recursos específicos.
Na prática:
- Acesso externo: usado para comunicação entre organizações.
- Acesso convidado: usado para colaboração mais estruturada dentro do ambiente da organização.
Para reduzir riscos, o ideal é que o acesso externo seja restrito a domínios confiáveis e que o acesso convidado seja controlado por políticas, revisão periódica e governança de identidade.
Contas externas, contas não gerenciadas e domínios desconhecidos
Um ponto crítico é a comunicação com contas não gerenciadas.
Contas não gerenciadas são contas Microsoft que não pertencem a uma organização administrada, como contas pessoais vinculadas a Outlook.com, Hotmail.com ou outros serviços Microsoft.
A Microsoft permite configurar o acesso externo com usuários do Teams não gerenciados por uma organização, mas essa configuração precisa ser avaliada com cuidado.
Em muitos ambientes corporativos, não há necessidade de permitir que contas pessoais iniciem contato com colaboradores internos. Quando essa comunicação está liberada, o risco de abuso aumenta, pois criminosos podem criar contas falsas com facilidade.
Caso real: impersonação de suporte técnico pelo Teams
A Microsoft publicou análises sobre ataques em que criminosos abusam da colaboração externa do Teams para se passar por equipes de suporte ou helpdesk. Nesses casos, os atacantes convencem usuários a conceder acesso remoto, permitindo movimentação lateral, uso de ferramentas administrativas legítimas e preparação para exfiltração de dados.
Esse tipo de ataque demonstra que a ameaça não se limita ao roubo de senha. O contato inicial pelo Teams pode evoluir para comprometimento de estação de trabalho, coleta de informações internas, acesso a sistemas e roubo de dados.
Em outro alerta, a Microsoft recomenda restringir comunicações recebidas de contas Teams não gerenciadas e implementar um modelo de allowlist, permitindo contato apenas de domínios externos confiáveis.
Indicadores visuais no Teams
O Microsoft Teams possui indicadores para ajudar o usuário a identificar pessoas externas à organização, convidados ou contatos de outro tenant. A Microsoft documenta esses indicadores como uma forma de representar usuários externos dentro da interface.
Porém, esses avisos não eliminam o risco. O usuário pode ignorar o alerta, não entender seu significado ou acreditar que o contato externo é legítimo.
Por isso, a configuração técnica deve ser combinada com orientação aos usuários.
Recomendações técnicas para administradores Microsoft 365
A seguir estão medidas técnicas que ajudam a reduzir a superfície de ataque no Microsoft Teams e no Microsoft 365.
1. Revisar o External Access no Teams Admin Center
O primeiro ponto é revisar as configurações de acesso externo.
Caminho:
Teams Admin Center > Users > External access
Nessa área, revise se a organização permite comunicação com qualquer domínio externo ou se há restrições aplicadas.
A abordagem mais segura é evitar o modelo aberto e utilizar uma lista de domínios permitidos, liberando apenas organizações parceiras, fornecedores e clientes realmente necessários.
Configuração recomendada:
- Bloquear comunicação externa ampla;
- Permitir apenas domínios externos homologados;
- Remover domínios antigos ou não utilizados;
- Revisar periodicamente a lista de domínios permitidos.
2. Adotar modelo de allowlist para domínios externos
Em vez de permitir comunicação com qualquer domínio, o ideal é aplicar um modelo de allowlist.
Nesse modelo, somente domínios previamente aprovados conseguem se comunicar com usuários da organização.
Exemplo:
- parceiro1.com.br permitido;
- fornecedor2.com.br permitido;
- todos os demais domínios bloqueados.
Esse modelo reduz drasticamente a possibilidade de contato vindo de domínios desconhecidos ou criados especificamente para golpes.
A Microsoft documenta que é possível permitir apenas domínios externos específicos no Teams Admin Center.
3. Bloquear ou restringir contas Teams não gerenciadas
Se a empresa não possui necessidade operacional de comunicação com contas pessoais Microsoft, recomenda-se bloquear esse tipo de contato.
No Teams Admin Center, revise as configurações relacionadas a usuários do Teams não gerenciados por uma organização.
O objetivo é impedir que contas pessoais consigam iniciar conversas com colaboradores internos.
Essa medida é importante porque contas pessoais podem ser criadas rapidamente e utilizadas para impersonação.
4. Avaliar bloqueio de usuários e domínios no Microsoft Defender
O Microsoft Defender for Office 365 possui recursos relacionados à lista de permissão e bloqueio do tenant, incluindo bloqueio de domínios e endereços associados a mensagens do Teams. A Microsoft documenta a possibilidade de bloquear domínios e endereços no Teams usando a Tenant Allow/Block List.
Esse recurso pode ser útil quando há tentativa recorrente de contato por um domínio, usuário ou endereço específico.
Deve-se observar que esse controle pode depender de licenciamento, permissões administrativas e integração com os recursos do Microsoft Defender.
5. Restringir reuniões externas e participantes anônimos
Além do chat externo, é importante revisar as políticas de reuniões.
Pontos a validar:
- Usuários anônimos podem ingressar em reuniões?
- Participantes externos podem entrar diretamente ou aguardam no lobby?
- Quem pode apresentar conteúdo?
- Quem pode compartilhar tela?
- Quem pode iniciar gravações?
- É permitido chat com participantes externos?
- Links de reunião são compartilhados publicamente?
A Microsoft possui documentação específica sobre planejamento de reuniões com participantes externos no Teams, incluindo tipos de participantes e recursos usados para controlar esse acesso.
6. Controlar compartilhamento de arquivos em chats externos
O Teams pode permitir colaboração com pessoas externas por meio de chats federados. A Microsoft também documenta recursos relacionados ao compartilhamento de arquivos e componentes Loop em chats externos.
É importante revisar se o ambiente permite envio e recebimento de arquivos em conversas externas, pois arquivos podem ser usados como vetor de ataque ou vazamento de informação.
Essa revisão deve considerar políticas do Teams, SharePoint, OneDrive e Microsoft Purview, quando aplicável.
7. Reforçar proteção contra phishing e impersonação
Em ambientes com Microsoft Defender for Office 365, recomenda-se revisar políticas de proteção contra phishing, spoofing e impersonação.
Usuários de alto risco devem receber proteção adicional, principalmente:
- Diretores;
- Presidência;
- Financeiro;
- Contas a pagar;
- RH;
- TI;
- Administradores Microsoft 365;
- Usuários com acesso a dados sensíveis.
A proteção contra impersonação ajuda a identificar tentativas de falsificação de identidade, principalmente quando criminosos usam nomes parecidos com pessoas reais da organização.
8. Aplicar MFA resistente a phishing
A autenticação multifator é essencial, mas nem todo MFA oferece o mesmo nível de proteção.
Ataques modernos podem induzir o usuário a aprovar uma solicitação indevida ou informar um código gerado pelo aplicativo autenticador.
Sempre que possível, deve-se priorizar métodos mais resistentes a phishing, como:
- FIDO2 Security Keys;
- Windows Hello for Business;
- Certificate-based authentication;
- Passkeys, quando aplicável;
- Number matching no Microsoft Authenticator;
- Bloqueio de métodos legados de autenticação.
Também é recomendado revisar campanhas de MFA, métodos registrados e usuários com MFA fraco ou desatualizado.
9. Utilizar Acesso Condicional no Microsoft Entra ID
O Microsoft Entra ID permite criar políticas de Acesso Condicional para reduzir riscos de autenticação.
Exemplos de controles úteis:
- Bloquear autenticação legada;
- Exigir MFA para acessos externos;
- Exigir dispositivo compatível;
- Bloquear login de países não utilizados;
- Exigir risco baixo de usuário e sessão;
- Restringir acesso administrativo por localização;
- Aplicar controles para aplicativos Microsoft 365;
- Bloquear acesso quando o risco de login for alto.
Essas políticas ajudam a limitar o impacto caso um usuário interaja com um ataque.
10. Monitorar logs e alertas
A equipe técnica deve monitorar eventos relacionados a identidade, Teams e atividades suspeitas.
Fontes úteis:
- Microsoft Entra ID Sign-in logs;
- Audit logs do Microsoft 365;
- Microsoft Defender XDR;
- Microsoft Defender for Cloud Apps;
- Teams audit logs;
- Unified Audit Log;
- Alertas de risco de usuário;
- Alertas de risco de login;
- Atividades no SharePoint e OneDrive;
- Criação de regras suspeitas no Exchange Online.
Eventos que merecem atenção:
- Login de localização incomum;
- Acesso por dispositivo desconhecido;
- Falhas repetidas de login;
- Aprovações MFA inesperadas;
- Registro de novo método MFA;
- Criação de regras de encaminhamento no Exchange;
- Acesso massivo a arquivos no SharePoint ou OneDrive;
- Compartilhamento externo incomum;
- Contato externo recorrente pelo Teams;
- Instalação ou execução de ferramenta de acesso remoto;
- Alteração em permissões administrativas.
11. Criar procedimento de resposta a incidente
A organização deve ter um procedimento claro para mensagens suspeitas recebidas pelo Teams.
Fluxo recomendado:
- O usuário não deve responder à mensagem.
- O usuário não deve clicar em links ou abrir arquivos.
- O usuário deve registrar evidências, como print da conversa.
- A equipe de TI deve identificar se o contato é externo, convidado ou interno.
- O domínio ou usuário deve ser bloqueado, se aplicável.
- O usuário impactado deve ter seus acessos revisados.
- Logs de autenticação devem ser analisados.
- Métodos MFA devem ser verificados.
- Sessões ativas devem ser revogadas se houver suspeita de comprometimento.
- Senhas devem ser redefinidas quando houver risco de exposição.
- Arquivos, e-mails e acessos recentes devem ser auditados.
Se houve instalação de ferramenta remota, o endpoint deve ser isolado e analisado.
12. Orientar os usuários sobre sinais de engenharia social
A proteção técnica reduz a superfície de ataque, mas não elimina o risco humano.
Os usuários devem ser orientados a desconfiar de:
- Mensagens urgentes;
- Solicitações fora do padrão;
- Pedidos de senha ou código MFA;
- Contatos externos desconhecidos;
- Solicitações de instalação de software;
- Pedidos de acesso remoto;
- Links para páginas de login;
- Arquivos inesperados;
- Pedidos financeiros;
- Pessoas dizendo ser da TI sem abertura formal de chamado.
Uma regra importante:
Nenhum suporte legítimo deve solicitar senha, código MFA ou aprovação de acesso sem validação formal.
Checklist técnico de proteção no Microsoft Teams
Use o checklist abaixo para revisar o ambiente:
Revisar configurações de External Access;
Bloquear comunicação externa ampla;
Permitir apenas domínios externos homologados;
Bloquear contas Teams não gerenciadas;
Revisar acesso convidado;
Revisar políticas de reunião;
Controlar participantes anônimos;
Restringir compartilhamento de arquivos externos;
Habilitar políticas antiphishing;
Proteger usuários VIP contra impersonação;
Revisar métodos MFA;
Aplicar Acesso Condicional;
Bloquear autenticação legada;
Monitorar logs do Entra ID;
Monitorar atividades do Teams;
Revisar alertas do Defender;
Criar processo de reporte de mensagens suspeitas;
Treinar usuários contra engenharia social.
Conclusão
Ataques pelo Microsoft Teams representam uma evolução natural das técnicas de engenharia social. Em vez de depender apenas de e-mails falsos, criminosos exploram ferramentas de comunicação corporativa para aumentar a credibilidade da abordagem.
O principal risco está na combinação de três fatores:
- Configurações permissivas de colaboração externa;
- Falta de visibilidade sobre contatos externos;
- Usuários não treinados para identificar engenharia social dentro do Teams.
A mitigação exige uma abordagem técnica e operacional. Administradores Microsoft 365 devem revisar o acesso externo, restringir domínios, bloquear contas não gerenciadas, reforçar MFA, aplicar Acesso Condicional, monitorar logs e orientar usuários.
O Teams é uma ferramenta segura quando bem configurada, mas ambientes com permissões abertas podem aumentar significativamente a superfície de ataque.
A melhor prática é aplicar o princípio do menor privilégio também à comunicação externa: permitir apenas o que for necessário, para quem for necessário e pelo tempo necessário.